Notizie Sicurezza · Pagina 27
Truffatori si spacciano per agenti di JPMorgan Chase e derubano un uomo di Detroit di 37.000 dollari
Un uomo del Michigan ha perso 37.000 dollari a causa di truffatori che si spacciavano per agenti di JPMorgan Chase, convincendolo a depositare contante in un Bitcoin…
Aave e Kelp richiedono il rilascio di $71 milioni in ETH per il salvataggio di rsETH
Aave Labs e Kelp DAO richiedono il rilascio di $71 milioni in ETH dall'Arbitrum DAO per recuperare fondi legati all'exploit di Kelp DAO, sostenendo i detentori di rsETH.
Un riciclatore di criptovalute condannato a 70 mesi mentre il DOJ intensifica la repressione
Evan Tangeman, 22 anni, condannato a 70 mesi per aver riciclato 3,5 milioni di dollari in truffe di criptovalute, nel contesto della repressione del DOJ contro l'aumento…
Litecoin riscrive la storia della blockchain dopo un exploit sulla privacy
Litecoin ha affrontato una significativa riorganizzazione della blockchain a causa di un exploit zero-day nel suo strato di privacy, MWEB, che ha influenzato le…
Hacker Android: oltre 800 app bancarie, crypto e social media a rischio con malware avanzato
Gli hacker Android prendono di mira oltre 800 app bancarie, di criptovalute e di social media con malware avanzato, creando gravi rischi per la sicurezza e mantenendo…
"È cambiato qualcosa?" Il CTO Emerito di Ripple indaga sulle affermazioni di sfruttamento di KelpDAO
Esplora le preoccupazioni del CTO Emerito di Ripple, David Schwartz, riguardo allo sfruttamento di KelpDAO da 290 milioni di dollari e all'evoluzione della sicurezza…
JPMorgan: Gli attacchi DeFi e il TVL stagnante frenano l'appetito istituzionale
JPMorgan avverte che i ripetuti attacchi nel settore DeFi e un calo di 20 miliardi di dollari del valore totale bloccato stanno frenando l'interesse istituzionale per il…
Lido conferma che l'hack di Kelp ha colpito il 9% di EarnETH, ma stETH e wstETH rimangono sicuri e stabili
Lido conferma che il 9% di EarnETH è stato colpito dall'hack di Kelp, enfatizzando che stETH e wstETH rimangono sicuri. Sono stati recuperati 70 milioni di dollari, con…
Tether congela 344 milioni di dollari in USDT legati all'evasione delle sanzioni e alle truffe pig-butchering
Tether ha congelato 344 milioni di dollari in USDT legati all'evasione delle sanzioni e alle truffe, evidenziando il focus normativo sull'uso delle stablecoin in…
Firelight e Sentora si uniscono per offrire protezione DeFi nativa a XRP
Firelight e Sentora si uniscono per fornire protezione DeFi nativa per XRP, migliorando la sicurezza nella distribuzione di capitale con copertura integrata contro i…
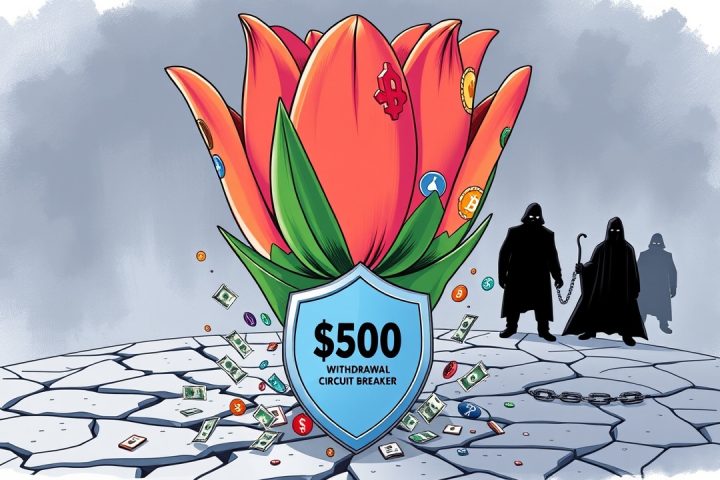
Flying Tulip introduce un circuito di interruzione per i prelievi mentre le perdite DeFi di aprile superano i 600 milioni di dollari
Flying Tulip implementa un circuito di interruzione per i prelievi al fine di gestire i fondi in risposta agli exploit DeFi di aprile, mirando a migliorare la sicurezza…
Nuovo Malware per Mac 'MacSync' Ruba Wallet di Criptovaluta - U.Today
Scopri il nuovo malware MacSync che prende di mira gli utenti macOS, rubando wallet di criptovaluta attraverso tattiche ingannevoli per esfiltrare dati sensibili.
CertiK avverte: l'abuso dell'IA e le lacune infrastrutturali guideranno gli hack crypto del 2026
CertiK avverte dell'aumento degli hack crypto a causa dell'abuso dell'IA e delle lacune infrastrutturali, con perdite nel 2026 già superiori a 600 milioni di dollari a…
Il DOJ avvia il risarcimento per le vittime dello schema di frode globale da 4 miliardi di dollari di OneCoin
Il DOJ ha avviato il risarcimento per le vittime della frode in criptovaluta di OneCoin da 4 miliardi di dollari, con oltre 40 milioni di dollari in beni disponibili per…
Il gruppo Lazarus della Corea del Nord prende di mira i dirigenti crypto con un nuovo malware per macOS
Il gruppo Lazarus della Corea del Nord lancia il malware 'Mach-O Man' per macOS, mirato ai dirigenti del settore crypto, impiegando tattiche di ingegneria sociale per…
Schwartz Confronta l'Emergenza di Arbitrum con il Bug del 2010 di Bitcoin - U.Today
David Schwartz difende l'intervento d'emergenza di Arbitrum, paragonandolo alla correzione del bug di Bitcoin del 2010, in un contesto di preoccupazioni per la…
Allerta truffa per problemi con il portafoglio Cardano - U.Today
Il portafoglio Lace avverte gli utenti di Cardano di una truffa di phishing che prende di mira i dispositivi mobili con app false che si spacciano per il portafoglio…
Umbra chiude il front-end dopo che gli hacker hanno spostato fondi rubati attraverso il protocollo
Umbra ha chiuso il suo sito web front-end per contrastare gli hacker che spostano fondi rubati attraverso il suo protocollo crypto, influenzando gli sforzi di recupero.
Volo Protocol congela i vault dopo un exploit da 3,5 milioni di dollari su Sui
Volo Protocol congela i vault dopo un exploit da 3,5 milioni di dollari che ha preso di mira WBTC, XAUm e USDC, concentrandosi sul contenimento dei danni e sulla…
Il Comitato per la Sicurezza Nazionale della Camera apre un'udienza su frodi crypto ed estorsione digitale da parte di reti criminali transnazionali
Il Comitato per la Sicurezza Nazionale della Camera esamina le reti criminali transnazionali che sfruttano frodi crypto ed estorsione digitale, prendendo di mira gli…